Banyak pengelola jaringan masih menempatkan Virtual Private Network (VPN) sebatas alat untuk membuka situs yang diblokir. Padahal, di lingkungan perusahaan, ini menjadi perimeter tempat lalu lintas karyawan, server, dan cabang bertemu secara terkendali.
Catatan: Yakin jaringan internet anda efektif dan aman? Semua yang anda butuhkan untuk meningkatkan produktivitas, mitigasi resiko, dan kinerja jaringan yang efisien dapat segera terwujud dengan jasa Network Assessment eksklusif dari Edavos, daftarkan diri anda sekarang! Jika Anda membutuhkan Solusi IT lainnya kami memiliki berbagai layanan Jasa IT Terbaik yang dapat menyesuaikan dengan kebutuhan bisnis Anda.
Jika Anda belum familier dengan fungsi yang kedua, kali ini Edavos akan membedah peran VPN dalam keamanan siber perusahaan serta penerapannya di skala korporasi.
Baca Juga: Keamanan Jaringan: Pengertian, Jenis & Manfaatnya bagi Bisnis
Apa Itu Virtual Private Network?
Virtual Private Network (VPN) adalah teknologi yang membentuk terowongan terenkripsi di atas jaringan publik sehingga data yang dikirim tetap terlindungi dari penyadapan.
Menurut Kaspersky, VPN menyembunyikan alamat IP pengguna dengan mengarahkan koneksi melalui server jarak jauh yang dikonfigurasi khusus oleh penyedia layanan.
Namun, meski meningkatkan privasi dan keamanan, VPN tidak membuat pengguna sepenuhnya anonim dan tidak melindungi dari semua ancaman online.
Perbedaan VPN dan Proxy Server pada Level Jaringan
Banyak orang salah kaprah. Kedua teknologi ini memang mirip karena sama-sama bisa menyembunyikan alamat IP. Perbedaannya terletak pada lapisan kerja dan ada tidaknya enkripsi.
Simak tabel perbandingan berikut ini:
| Parameter | VPN | Proxy Server |
|---|---|---|
| Lapisan kerja pada model OSI | Network layer | Application layer |
| Cakupan | Seluruh lalu lintas sistem operasi | Umumnya lalu lintas aplikasi atau browser tertentu |
| Enkripsi | Ada, berbasis protokol kriptografi | Tidak tersedia secara default |
| Relevansi korporasi | Cocok untuk kerja jarak jauh, perlindungan data bisnis, transaksi finansial | Cocok untuk riset konten, bypass geo-restriksi, filtering situs |
Cara Kerja VPN dalam Mengamankan Pertukaran Data
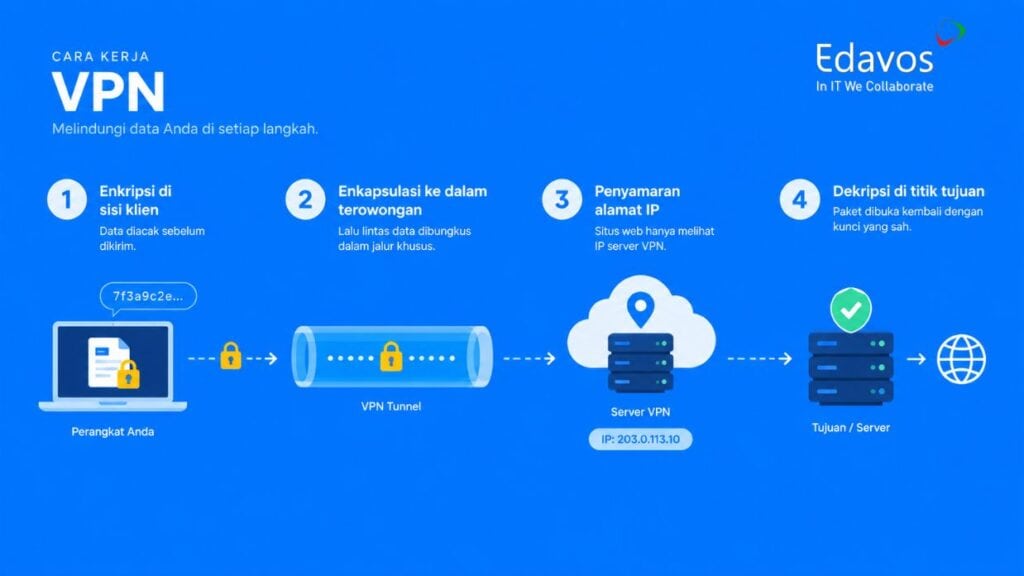
Rangkaian proses VPN berjalan otomatis begitu aplikasi memulai koneksi, tahapannya:
- Enkripsi di sisi klien: Perangkat lunak VPN mengacak data sebelum mengirimnya, sehingga pihak yang mencegatnya tidak mudah membaca isinya.
- Enkapsulasi ke dalam terowongan: Pembungkusan lalu lintas data dalam jalur khusus yang terisolasi dari lalu lintas publik lain.
- Penyamaran alamat IP: Kaspersky menjelaskan bahwa situs web dan layanan online hanya melihat alamat IP server VPN, bukan alamat IP asli perangkat.
- Dekripsi di titik tujuan: Paket dibuka kembali di gateway jaringan tujuan menggunakan kunci yang sah.
Apakah Kecepatan Internet Akibat Penggunaan VPN?
Proses enkripsi dan pengalihan rute menambah beban pemrosesan pada setiap paket. Dampak VPN terhadap kecepatan internet akan sangat terasa, terutama ketika seluruh lalu lintas harus melewati satu gateway dengan kapasitas terbatas.
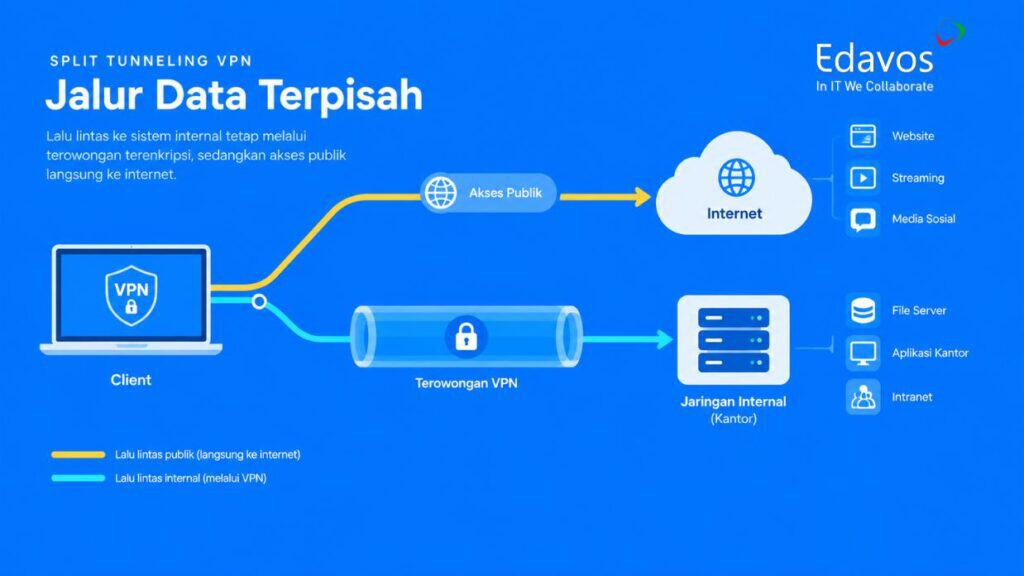
Solusi teknisnya adalah fitur split tunneling. Mekanisme ini memisahkan jalur data. Lalu lintas menuju sistem internal kantor tetap melewati terowongan terenkripsi, sedangkan lalu lintas publik langsung menuju internet.
Jenis Arsitektur VPN yang Umum Digunakan Perusahaan
Pemilihan arsitektur bergantung pada pola kerja organisasi Anda:
Remote Access VPN untuk Mobilitas Kerja Karyawan
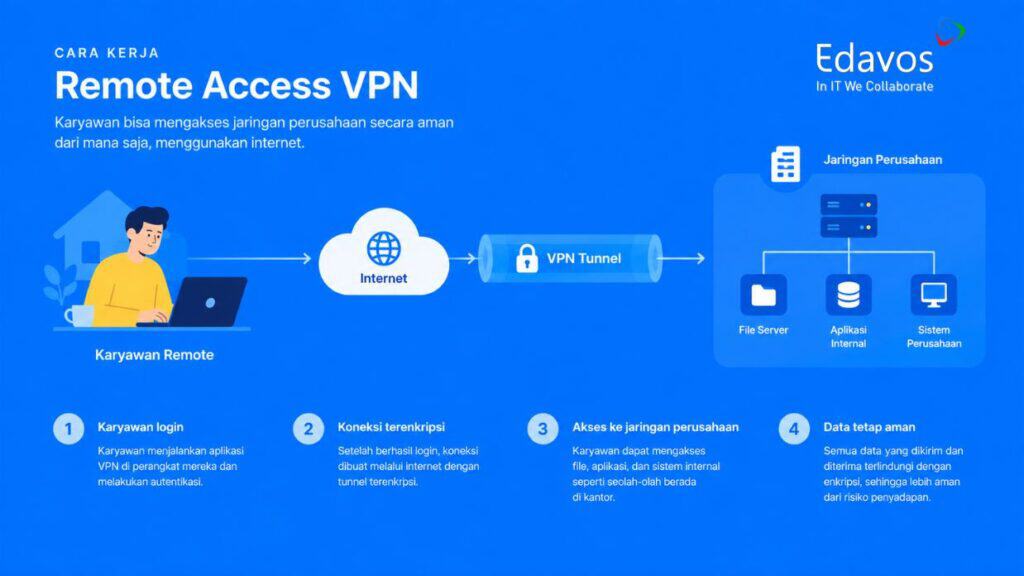
Business Report Insight melaporkan bahwa VPN jenis ini menguasai pangsa pasar sebesar 62% berdasarkan kategori (2026).
Aksesnya client-to-client, menghubungkan perangkat individu karyawan ke jaringan internal kantor dari lokasi mana pun.
Beberapa fungsi operasional VPN ini mencakup:
- Akses ke sistem intranet, server basis data, aplikasi HRD, hingga modul ERP perusahaan dari luar kantor.
- Enkripsi dokumen sensitif saat karyawan terhubung ke Wi-Fi hotel, bandara, atau kafe.
- Pengurangan risiko penyadapan paket data oleh pihak yang tidak berwenang di jaringan publik.
Risiko pada jaringan publik bukan sekadar teori. Jeff Crume melalui channel YouTube IBM Technology menjelaskan skenario nyata yang mengintai pekerja remote.
“Dalam serangan evil twin, seseorang bisa membuat jaringan Wi-Fi dengan nama yang sama seperti di kedai kopi atau hotel, tetapi lalu lintasnya justru mengarah ke penyerang.”
Baca Juga: Bahaya WiFi Publik bagi Perusahaan dengan Hybrid Working
Site to Site VPN untuk Integrasi Kantor Cabang dan Cloud

Selanjutnya, ada jenis VPN yang menghubungkan satu jaringan lokal (LAN) dengan jaringan lokal lainnya melalui gateway, bukan melalui aplikasi klien pada setiap perangkat.
Nilai strategisnya bagi korporasi multilokasi meliputi:
- Konfigurasi gateway-to-gateway berbasis protokol IPsec antara kantor pusat, cabang, gudang, dan pabrik.
- Alternatif atas sewa leased line atau sirkuit MPLS yang biayanya jauh lebih tinggi.
- Sinkronisasi data antarlokasi, misalnya, staf cabang mengakses database inventaris gudang di kota lain.
- Fleksibilitasnya memudahkan penambahan site baru, cocok untuk perusahaan berkembang.
Kualitas perangkat access point dan jaringan lokal di setiap lokasi tetap menentukan stabilitas terowongan antarcabang.
Baca Juga: 4 Cara Menambah Access Point Wi-Fi Kantor Supaya Stabil
Praktik Keamanan VPN Terbaik untuk Perusahaan
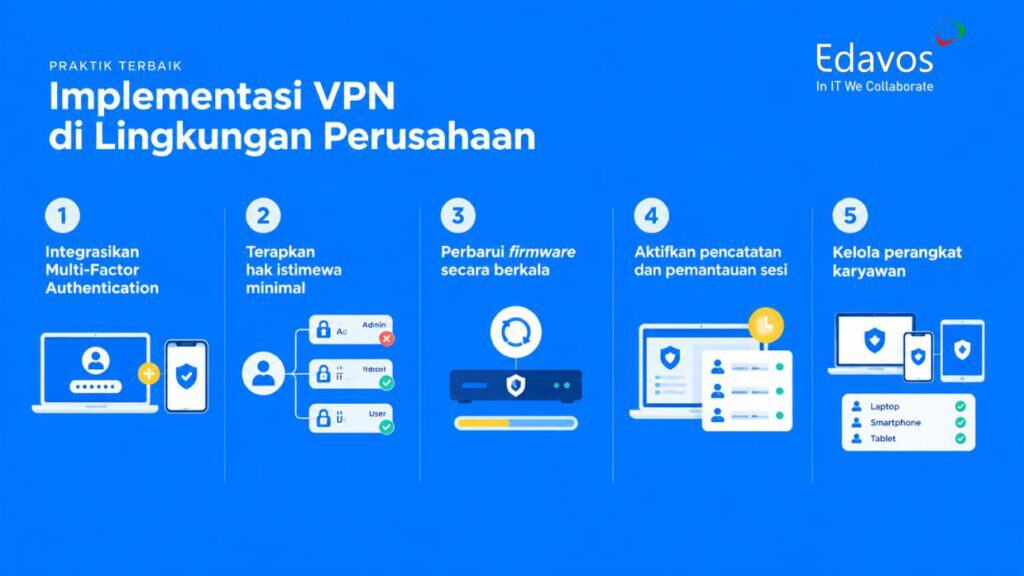
Cara mengaktifkan VPN di lingkungan korporasi tidak berhenti pada pemasangan aplikasi klien. Langkah berikut perlu Anda jalankan secara disiplin:
- Integrasikan Multi-Factor Authentication: Password tunggal tidak memadai sebagai penjaga gateway akses jaringan.
- Terapkan hak istimewa minimal: Batasi setiap akun hanya pada subnet dan aplikasi yang benar-benar dibutuhkan sesuai perannya.
- Perbarui firmware secara berkala: Perangkat firewall dan appliance VPN yang melewatkan patch terbaru menjadi target favorit para penyerang.
- Aktifkan pencatatan dan pemantauan sesi: Anomali waktu login atau lokasi akses harus terdeteksi sejak dini.
- Kelola perangkat karyawan: Tata kelola endpoint yang berdampingan dengan kebijakan akses jaringan sangat penting.
Bagi organisasi berskala menengah, kerangka pengamanan ini sejalan dengan pendekatan cyber security untuk SMB yang bertumpu pada kontrol dasar yang konsisten.
Risiko Celah Keamanan yang Sering Diabaikan
VPN memang memperkecil area serangan dengan menutup server internal dari internet yang terbuka. Satu-satunya pintu masuk adalah gateway VPN itu sendiri, sehingga tim keamanan lebih mudah mengawasi lalu lintas masuk.
Akan tetapi, konsentrasi akses pada satu pintu justru menciptakan risiko baru. Kompromi satu kredensial karyawan berpotensi memberi penyerang pijakan untuk bergerak lateral di dalam jaringan internal.
Optimalkan Keamanan Perimeter Jaringan Bersama Edavos
Setelah memahami apa itu Virtual Private Network, sekarang Anda tahu satu hal, yaitu VPN berfungsi mengamankan jalur transmisi, bukan menjamin keseluruhan ekosistem IT. Konfigurasi yang usang dan kredensial yang lemah membuatnya menjadi titik masuk yang rentan.
Oleh karena itu, evaluasi berkala pada jaringan Anda sangat diperlukan. Edavos menyediakan layanan network assessment untuk memvalidasi konfigurasi VPN serta menyiapkan transisi ke arsitektur zero trust. Diskusikan kebutuhan asesmen Anda dengan menghubungi kami!
