Web vulnerability scan membantu perusahaan menemukan potensi celah pada website, aplikasi web, API, dan konfigurasi, sebelum risiko berkembang menjadi insiden.
Kebutuhan ini semakin mendesak lantaran vibe coding dengan AI telah membuat orang dengan pengalaman pemrograman terbatas dapat membangun website dengan mudah. Proses ini mempercepat pengembangan, tetapi kode yang dihasilkan AI tidak otomatis memiliki kontrol keamanan yang memadai.
Catatan: Anda ingin mendapatkan Gratis Security Assessment eksklusif dari Cisco Umbrella? daftarkan diri anda sekarang! Ingat penawaran ini terbatas hanya untuk 30 pendaftar pertama. Jika anda membutuhkan Solusi IT lainnya, kami memiliki berbagai layanan Jasa IT Terbaik yang dapat menyesuaikan dengan kebutuhan anda.
Studi Understanding the (In)Security of Vibe-Coded Applications membuktikan itu. Mereka mengaudit 200 sampel dari total 9.041 kumpulan aplikasi. Hasilnya, sebanyak 91% memiliki setidaknya satu kerentanan, dan 65,77% kerentanan tergolong Critical atau High.
Maka dari itu, di sini Edavos akan menjelaskan seberapa penting pemindaian kerentanan bagi website bisnis Anda, baik hasil vibe coding maupun bukan.
Apa Itu Web Vulnerability Scanning?
Pengertian web vulnerability scan adalah proses pemeriksaan website atau aplikasi web untuk menemukan potensi kelemahan keamanan.
Dalam praktiknya, hasil pemindaian otomatis ini membantu tim memahami kerentanan website tanpa harus menunggu laporan dari pengguna atau pihak luar. Pendekatan ini wajib menjadi bagian dari praktik keamanan web perusahaan.
Baca Juga: Pentingnya Web Security Perusahaan untuk Mencegah Hacker
Secara umum, fungsi vulnerability scanner untuk website mencakup pencarian kerentanan yang dikenal, komponen yang rentan, konfigurasi berisiko, hingga endpoint yang perlu diperiksa.
Bagaimana Cara Kerja Web Vulnerability Scan?

Proses scanning berlangsung melalui beberapa tahapan berikut:
- Crawling dan mapping: Pemindai menjelajahi halaman, URL, formulir, parameter, endpoint, dan API.
- Discovery: Sistem mengenali teknologi, framework, komponen, direktori, serta layanan yang dapat diakses.
- Probing dan testing: Pemindai mengirim request atau payload untuk menguji indikasi XSS, SQL Injection, dan Directory Traversal.
- Analysis: Sistem membandingkan respons aplikasi dengan pola kerentanan, lalu menentukan tingkat risikonya.
- Reporting: Laporan memuat temuan, lokasi, severity, bukti, dan rekomendasi remediation.
PortSwigger menjelaskan bahwa pemindaian otomatis membantu memperluas cakupan pemeriksaan serta menentukan area yang membutuhkan pengujian manual.
Apa Saja Hasil Temuan dari Vulnerability Scan di Website?
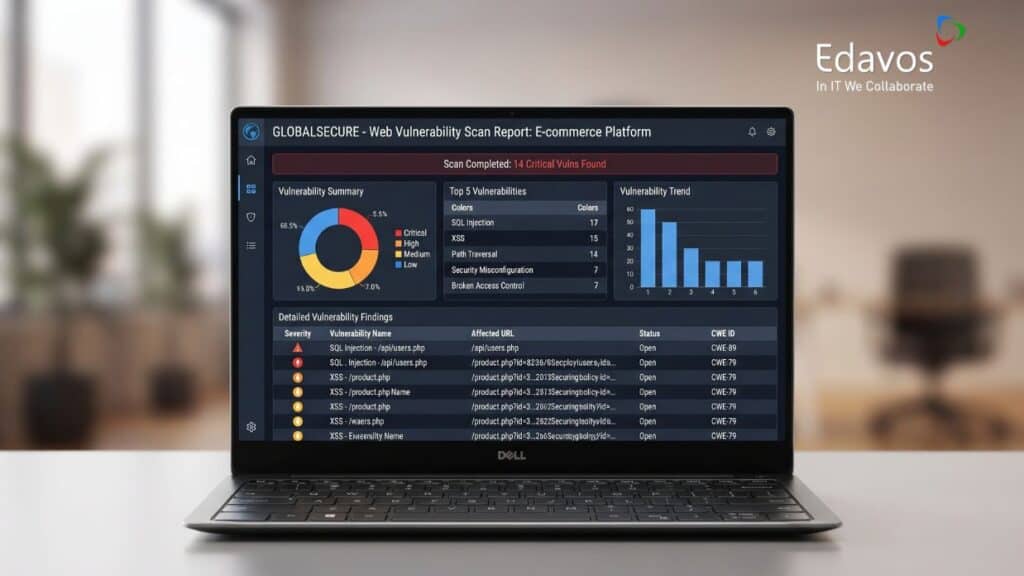
Jenis temuan kerentanan website bisa berbeda-beda, tergantung pada target dan kemampuan pemindainya. Pemeriksaan umum biasanya mencakup:
- Cross-Site Scripting atau XSS.
- SQL Injection dan Command Injection.
- Cross-Site Request Forgery (CSRF).
- Directory Traversal dan Open Redirect.
- Security misconfiguration.
- Komponen rentan atau kedaluwarsa.
Meskipun efektif untuk menemukan pola tertentu, cara ini tidak selalu memahami alur bisnis. Business logic, akses berbasis peran, dan kondisi khusus tetap memerlukan pemeriksaan manual, seperti pada penetration test.
Perbedaan Vulnerability Scan dan Penetration Test
Perbedaan keduanya terletak pada kedalaman dan tujuan pengujian.
| Aspek | Vulnerability Scan | Penetration Test |
|---|---|---|
| Metode | Banyak otomatisasi | Automasi dan manual |
| Tujuan | Menemukan potensi celah | Memvalidasi dampak |
| Cakupan | Luas dan berulang | Terarah dan mendalam |
| Logika bisnis | Terbatas | Dapat diuji manual |
Scan cocok untuk dilakukan secara berkala. Di sisi lain, penetration test melengkapi scan ketika perusahaan Anda memerlukan validasi keamanan mendalam.
Jenis Vulnerability Scan yang Dibutuhkan Website Perusahaan

Mengutip SAFE, ada beberapa jenis vulnerability scan yang Anda perlu lakukan pada website bisnis, yaitu:
Active Scanning
Pemindai mengirim payload secara aktif. Cakupan dapat lebih dalam, tetapi pengujian memerlukan izin dan scope yang jelas.
Passive Scanning
Pemindai mengamati lalu lintas dan respons. Dampaknya lebih rendah, tetapi cakupan temuannya terbatas.
Authenticated dan Unauthenticated Scanning
Authenticated scanning memeriksa area setelah login, seperti panel admin dan portal pelanggan. Sementara itu, unauthenticated scanning lebih berfokus pada area publik.
External dan Internal Scanning
Kemudian ada external scanning untuk menguji aset yang terekspos internet. Sebaliknya, internal scanning memeriksa sistem dalam jaringan perusahaan.
Baca Juga: 8 Checklist IT Audit Infrastruktur Jaringan Perusahaan
Contoh Risiko Website Tanpa Vulnerability Scan
Seperti yang sudah kami tunjukkan di awal, vibe coding memang berisiko jika Anda tidak melakukannya dengan benar.
Veracode menguji lebih dari 100 model AI untuk melihat apakah mereka mampu menulis kode yang aman. Hasilnya, 45% sampel kode gagal tes keamanan dan mengandung kerentanan OWASP Top 10.
Salah satu contoh risiko kerentanan dapat Anda ambil dari kasus Baudr (baudr.fun). Platform media sosial buatan streamer Italia bernama Grenbaudini dibangun sepenuhnya dengan AI bermodal €40, tanpa konsultasi teknis.
Beberapa jam setelah rilis, akses panel admin terbuka bagi siapa saja hanya dengan mengetik /admin di browser. Akibatnya, ribuan akun terhapus, termasuk akun Grenbaud sendiri, dan data pribadi pengguna (foto, pesan, profil) diunduh oleh pihak tak berwenang.

Saat ini, web Baudr masih bisa diakses, tetapi statusnya sedang dalam pemeliharaan berkelanjutan.
Mengapa Perusahaan Membutuhkan Web Vulnerability Scan?
Manfaat vulnerability assessment bagi perusahaan utamanya adalah membantu perusahaan menemukan celah sebelum attacker menemukannya.
Anda wajib melakukan itu demi kepatuhan terhadap regulasi, membantu perusahaan memahami sistem dan konfigurasi yang rentan, serta efisiensi biaya.
Ya, menemukan kerentanan lebih awal artinya Anda bisa memprioritaskan patching dan memperbaiki celah lebih awal dengan biaya yang jauh lebih murah daripada harus menanggung kerugian besar akibat serangan siber.
Baca Juga: Bagaimana Jasa IT Security Membantu Mengatasi Ancaman Siber?

Kendati demikian, ada sejumlah tantangan di balik kemudahan otomatisasi ini, di antaranya:
- False positives kadang-kadang membingungkan tim keamanan.
- Scanner harus selalu up-to-date agar dapat mendeteksi kerentanan terbaru.
- Lingkungan hybrid (cloud + on-premise) menambah kompleksitas.
Untuk praktik terbaiknya, silakan terapkan alur berikut:
Scan → Identify → Prioritize → Remediate → Rescan
Untuk panduan yang lebih lengkap, Anda dapat membaca pembahasan vulnerability assessment Edavos untuk memahami pendekatan evaluasi yang lebih luas.
Vulnerability Scan untuk Website Bisnis Bagian dari Security Assessment Perusahaan
Kesimpulannya, pemindaian kerentanan web memberi perusahaan cara sistematis untuk memantau perubahan risiko. Namun, aplikasi kritis Anda mungkin memerlukan assessment yang lebih menyeluruh karena pemindai otomatis memiliki batasan pada logika bisnis.
Web vulnerability scan hanya memberikan visibilitas awal terhadap risiko teknis. Jadikan hasilnya sebagai dasar perbaikan terukur, lalu konsultasikan kepada profesional jika scope atau dampak bisnis memerlukan analisis yang lebih mendalam.
Edavos yang bermitra dengan Cisco dapat membantu bisnis Anda mengevaluasi website, aplikasi, hingga infrastruktur melalui layanan security assessment. Segera hubungi kami untuk memulai konsultasi gratis!