Serangan siber kian mengancam kelangsungan bisnis di Indonesia di tengah melonjaknya kasus serangan di ruang digital yang menembus 257,9 juta kasus sepanjang semester 1 2026.
Kompleksitas infrastruktur menuntut manajemen untuk memahami kesiapan proteksi secara objektif. Pelaksanaan cyber security maturity assessment membantu direksi dan tim IT mengukur efektivitas pertahanan digital terhadap standar industri.
Catatan: Anda ingin mendapatkan Gratis Security Assessment eksklusif dari Cisco Umbrella? daftarkan diri anda sekarang! Ingat penawaran ini terbatas hanya untuk 30 pendaftar pertama. Jika anda membutuhkan Solusi IT lainnya, kami memiliki berbagai layanan Jasa IT Terbaik yang dapat menyesuaikan dengan kebutuhan anda.
Melalui pengukuran berkala, tata kelola keamanan bertransformasi menjadi mitigasi risiko strategis bagi perusahaan.
Baca Juga: 7 Cara Pemulihan Ransomware Attack dan Langkah Mitigasinya
Apa Itu Cyber Security Maturity Assessment?
Cyber security maturity assessment adalah evaluasi terstruktur yang mengukur kapabilitas keamanan digital organisasi secara holistik.
Asesmen ini mengukur kapabilitas keamanan siber organisasi menggunakan parameter yang terstandardisasi. Tinjauan sistematis Brezavšček dan Baggia (2025) pada jurnal Systems MDPI menegaskan bahwa maturitas keamanan berkorelasi langsung dengan ketahanan bisnis.
Apa bedanya dengan asesmen kerentanan (vulnerability assessment)?
Organisasi kerap menyamakan asesmen kematangan dengan pemindaian kerentanan teknis, padahal keduanya memiliki orientasi yang berbeda:
| Aspek | Vulnerability Assessment | Maturity Assessment |
|---|---|---|
| Fokus | Celah teknis pada sistem dan jaringan | Efektivitas kebijakan, tata kelola, dan kontrol jangka panjang |
| Output | Daftar kerentanan spesifik dan skor keparahan | Peta kematangan organisasi dan rekomendasi strategis |
| Cakupan | Teknis: perangkat lunak dan infrastruktur | Menyeluruh: SDM, regulasi, proses, dan teknologi |
Asesmen Siber Makin Mendesak di Tengah Tuntutan Kepatuhan Regulasi UU PDP
UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi mewajibkan korporasi untuk menjaga data sensitif secara ketat. Kelalaian dapat menghadirkan ancaman sanksi administratif yang berat hingga konsekuensi pidana.
Selain itu, ancaman terhadap rantai pasok digital juga semakin mengintai. Studi Marican et al. (2022) dalam IEEE Access menunjukkan bahwa startup kerap menjadi pintu masuk empuk bagi peretas untuk menyusup ke mitra korporasi yang lebih besar.
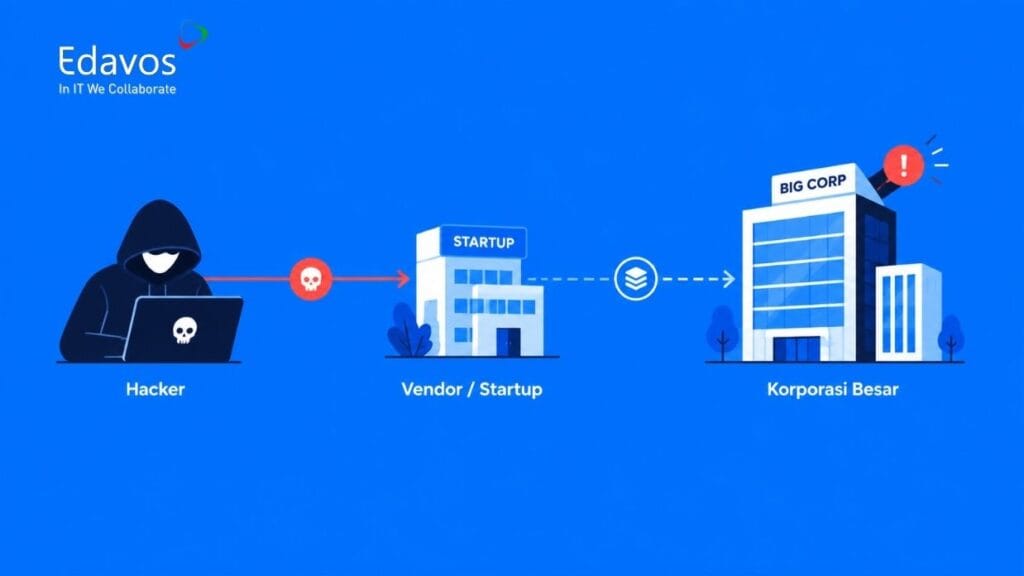
Memahami ancaman keamanan siber yang paling sering menyerang bisnis membantu organisasi Anda memprioritaskan proteksi pada aset yang paling berharga.
Baca Juga: Ancaman AI terhadap Keamanan Data & Informasi Perusahaan
Pilar Cyber Security Maturity Assessment Perusahaan
Evaluasi kapabilitas pertahanan digital bertumpu pada tiga dimensi utama, yaitu:
- Dimensi people: Mengukur kesadaran staf terhadap phishing, pembagian peran, serta kompetensi tim TI.
- Dimensi process: Memeriksa prosedur penanganan insiden, inventarisasi aset, klasifikasi data, dan dokumentasi kepatuhan.
- Dimensi technology: Menilai kontrol akses terpusat, arsitektur zero-trust, enkripsi, pemantauan log, dan isolasi cadangan data.
Ketiga pilar dinilai dalam konteks regulasi industri dan lingkungan bisnis lokal Indonesia. Kelemahan pada salah satu pilar dapat meruntuhkan seluruh pertahanan, seperti teknologi canggih yang diabaikan oleh staf yang kurang terlatih.
Memilih Kerangka Kerja yang Tepat
Selanjutnya, kerangka kerja keamanan harus selaras dengan profil risiko organisasi. Standardisasi ini memudahkan komunikasi risiko antara tim teknis, auditor independen, dan jajaran eksekutif.
Implementasi Framework NIST CSF Versi Terbaru
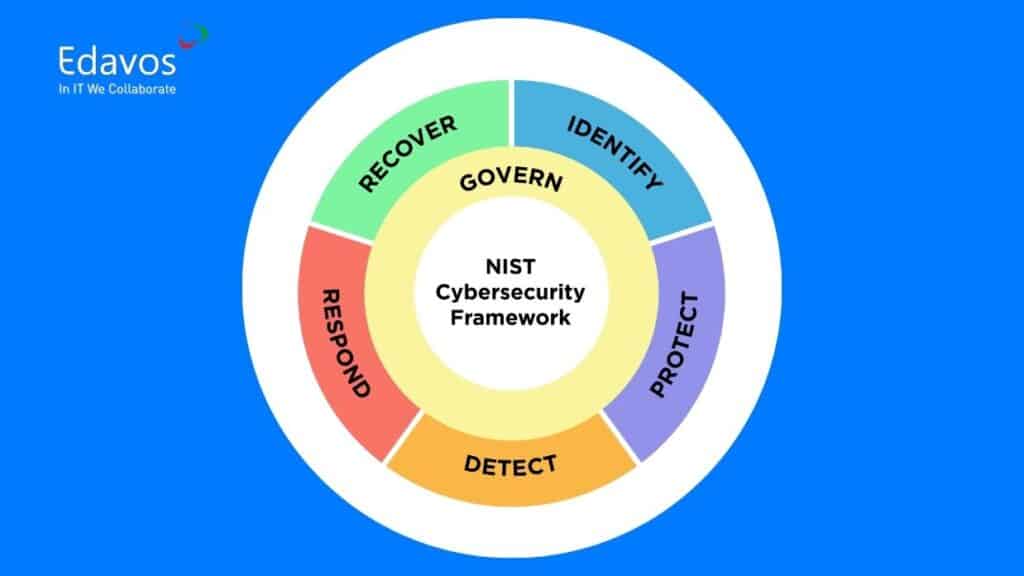
Berdasarkan pedoman resmi NIST CSF 2.0, kerangka ini menyediakan enam fungsi inti, yaitu:
- Govern: Tata kelola, kebijakan, dan akuntabilitas risiko siber di level pimpinan.
- Identify: Inventarisasi aset, identifikasi kerentanan, dan penilaian risiko bisnis.
- Protect: Kontrol akses, kesadaran personel, serta perlindungan data dan sistem.
- Detect: Pemantauan berkelanjutan dan deteksi anomali pada aktivitas jaringan.
- Respond: Rencana aksi respons insiden, penahanan dampak, dan mitigasi krisis.
- Recover: Pemulihan operasional dan restorasi layanan kritis pascainsiden.
Standar Keamanan ISO 27001 untuk Sistem Manajemen
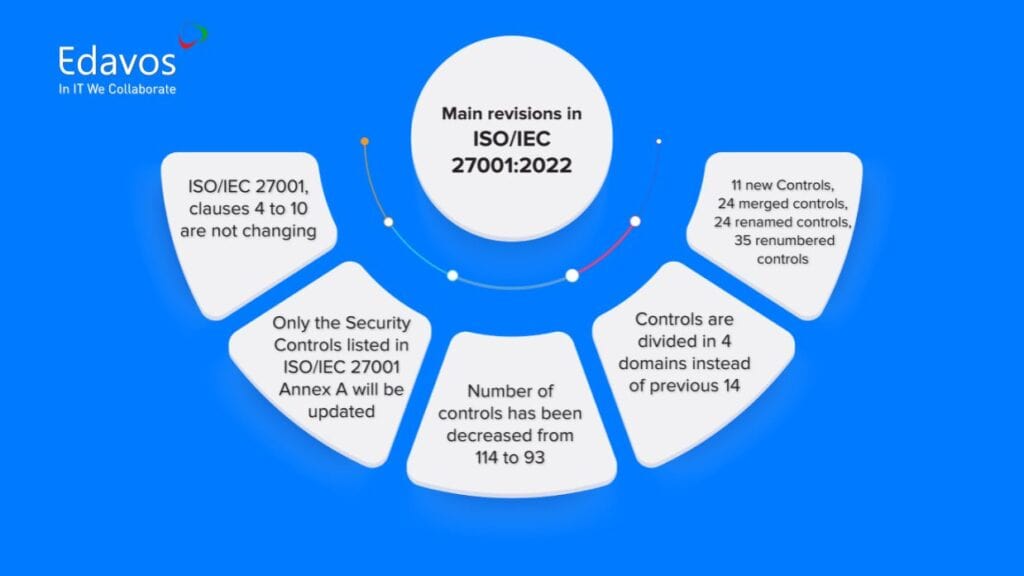
Penilaian ISO/IEC 27001:2022 mengevaluasi 93 kendali keamanan dalam Annex A yang terbagi ke dalam kategori organisasional, orang, fisik, dan teknologi.
Pemenuhan klausul-klausul ini membuktikan keandalan sistem manajemen keamanan informasi (SMKI) bagi klien korporasi dan mitra bisnis strategis di pasar global.
Di Edavos, kami menerapkan standar internasional yang juga mematuhi regulasi nasional. Namun, hal ini bukan berarti ada satu solusi untuk semua kebutuhan. Tim kami akan menyesuaikannya dengan kebutuhan perusahaan Anda.
Tangga Level Kematangan Keamanan Informasi Perusahaan
Tabel berikut merangkum karakteristik tiap level cyber security maturity menurut standar CMM:
| Level | Karakteristik Proses | Integrasi Teknologi |
|---|---|---|
| Level 1 (Initial) | Reaktif tanpa prosedur formal. | Dasar tanpa sentralisasi log. |
| Level 2 (Repeatable) | Terencana pada proyek tertentu. | Kontrol dasar pada perangkat kerja. |
| Level 3 (Defined) | Terdokumentasi dan terstandardisasi. | Pemantauan terpusat dan konfigurasi seragam. |
| Level 4 (Managed) | Terukur secara kuantitatif dengan metrik. | Otomatisasi pemantauan ancaman terpadu. |
| Level 5 (Optimizing) | Adaptif dengan perbaikan berkelanjutan. | Mitigasi prediktif berbasis kecerdasan buatan. |
Organisasi memang tidak harus langsung menargetkan level puncak. Mencapai level terdefinisi (Level 3) sudah memadai untuk melindungi operasional harian.
“Hanya 5% dari organisasi di seluruh dunia yang saat ini memiliki tingkat kematangan Level 4 dalam kesiapan menghadapi ancaman siber yang modern, menunjukkan besarnya celah yang perlu segera ditutup.” — Cisco Cybersecurity Readiness Report 2024, dikutip SentinelOne
Tahapan Pelaksanaan Evaluasi Kematangan Keamanan Siber
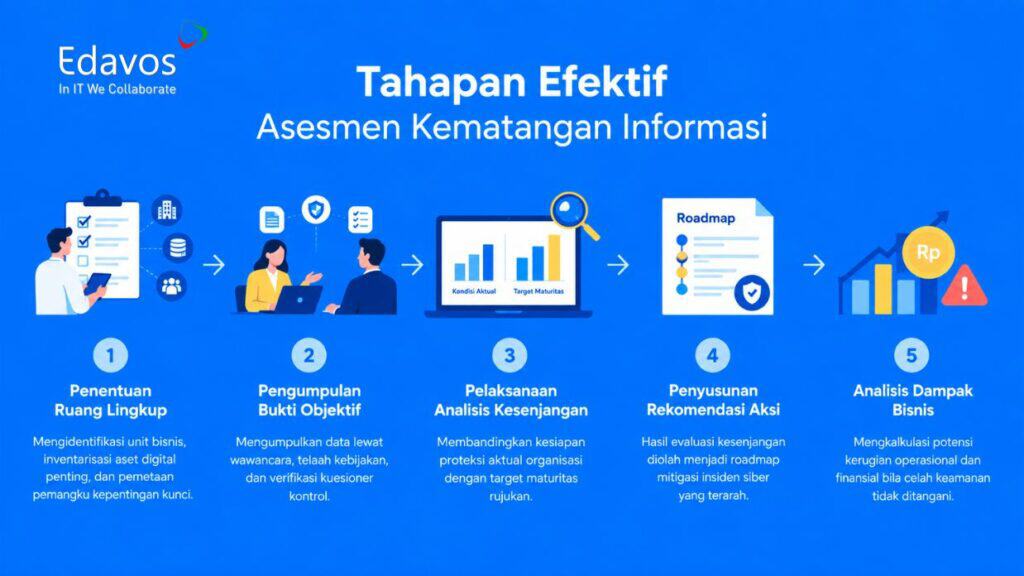
Terakhir, Anda perlu memahami bagaimana tahapan terstruktur yang efektif dalam mengeksekusi asesmen kematangan informasi, yaitu:
- Penentuan ruang lingkup: Mengidentifikasi unit bisnis, inventarisasi aset digital penting, dan pemetaan pemangku kepentingan kunci.
- Pengumpulan bukti objektif: Mengumpulkan data lewat wawancara, telaah kebijakan, dan verifikasi kuesioner kontrol.
- Pelaksanaan analisis kesenjangan: Membandingkan kesiapan proteksi aktual organisasi dengan target maturitas rujukan.
- Penyusunan rekomendasi aksi: Hasil evaluasi kesenjangan diolah menjadi roadmap mitigasi insiden siber yang terarah.
- Analisis dampak bisnis: Mengalkulasi potensi kerugian operasional dan finansial jika celah keamanan tidak ditangani.
Baca Juga: Zero Trust Security, Solusi Keamanan Cyber yang Adaptif
Memperkuat Resiliensi Digital Bisnis Bersama Layanan Security Assessment Edavos
Evaluasi mandiri internal berisiko memunculkan titik buta. Keterlibatan auditor independen memastikan evaluasi postur keamanan berjalan secara objektif dan akurat.
Berbekal pengalaman lebih dari 16 tahun, Edavos menyediakan layanan asesmen keamanan siber komprehensif bagi bisnis Anda.
Hubungi kami hari ini untuk menjadwalkan cyber security maturity assessment demi membangun ketahanan bisnis yang kokoh dalam menghadapi ancaman siber di masa depan.