Pemahaman tentang lanskap ancaman keamanan siber di luar perimeter kini menjadi kebutuhan dasar bagi pengelola aset digital perusahaan.
Pasalnya, serangan siber tidak lagi mengincar firewall kantor Anda. Kredensial karyawan diperdagangkan di dark web, domain tiruan menjaring pelanggan, dan akun palsu yang mengatasnamakan direksi beredar di media sosial.
Digital risk protection (DRP) hadir untuk menutup celah pengawasan di ruang publik, yaitu wilayah yang tidak terjangkau oleh perangkat keamanan internal.
Catatan: Anda ingin mendapatkan Gratis Security Assessment eksklusif dari Cisco Umbrella? daftarkan diri anda sekarang! Ingat penawaran ini terbatas hanya untuk 30 pendaftar pertama. Jika anda membutuhkan Solusi IT lainnya, kami memiliki berbagai layanan Jasa IT Terbaik yang dapat menyesuaikan dengan kebutuhan anda.
Sebagai edukasi awal, dalam artikel ini Edavos akan menguraikan definisi, komponen, alur kerja, serta kasus penggunaan DRP untuk kebutuhan bisnis di Indonesia.
Apa Itu Digital Risk Protection?
Digital risk protection adalah disiplin keamanan siber proaktif yang mengidentifikasi dan memitigasi ancaman eksternal yang lahir dari jejak digital organisasi.
Menurut Check Point, praktik ini mengungkap kerentanan dan kesalahan konfigurasi dengan memantau aset yang menghadap publik.
Cakupan pengawasannya melintasi tiga lapis internet, yakni surface web, deep web, dan dark web. Sementara itu, aset perusahaan yang masuk dalam pengawasan antara lain situs web, domain, lingkungan cloud, dan media sosial.
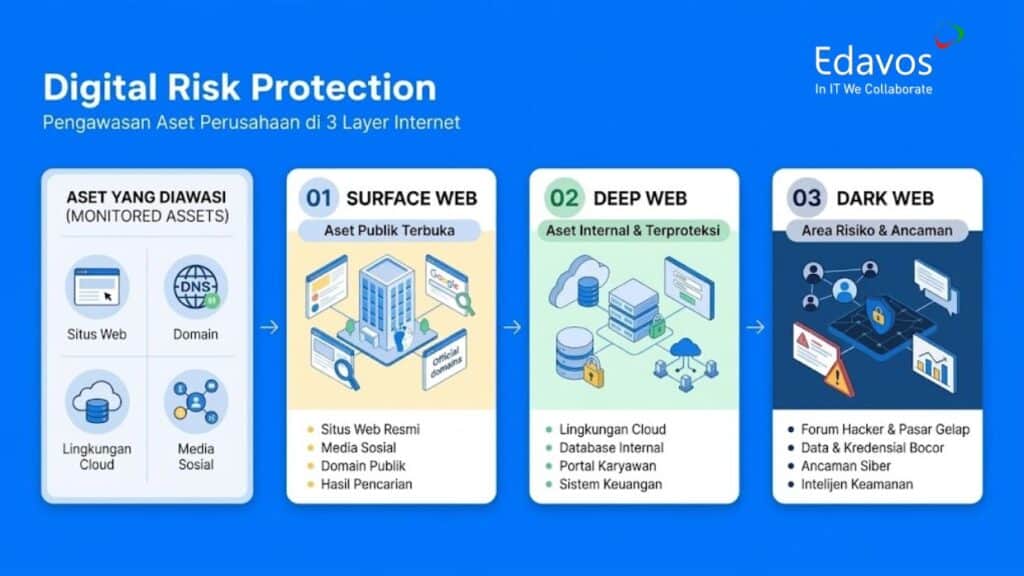
Banyak perusahaan belum menyadari bahwa ada aset digital mereka yang terbengkalai di internet. Perangkat keamanan internal umumnya buta terhadap ruang-ruang tersebut karena bekerja di dalam jaringan yang Anda kendalikan.
Tanpa pengawasan eksternal, kebocoran data sensitif dapat memicu kerugian finansial yang signifikan. DRP dalam hal ini menjadi salah satu pilar dalam mitigasi risiko reputasi bisnis. Sistem perlindungan ini bekerja untuk menutup celah visibilitas secara berkesinambungan.
Baca Juga: Mengoptimalkan Cyber Security Indonesia di Era Industri 4.0
Mengutip Zerofox, dalam dunia keamanan siber, DRP dibangun di atas 3 pilar utama:
- Visibilitas: Menemukan dan melihat segala bentuk ancaman atau aset perusahaan di internet.
- Perlindungan: Menganalisis ancaman dan memperkuat pertahanan agar tidak kebobolan.
- Disrupsi: Mengambil tindakan tegas untuk mematikan atau menghapus ancaman.
Bagaimana Cara Kerja DRP dalam Melindungi Data Digital Perusahaan?
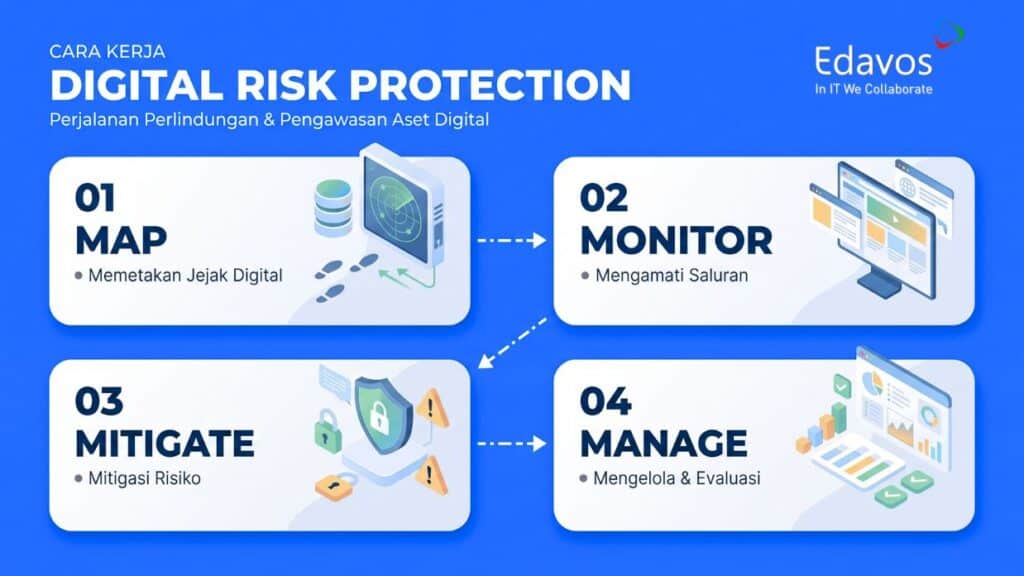
Program perlindungan risiko digital bekerja sebagai siklus, bukan pemeriksaan sekali jalan. Mengacu pada kerangka kerja yang dijelaskan Rapid7, tahapan operasional perlindungan risiko digital meliputi:
- Map: Memetakan jejak digital dengan mengidentifikasi seluruh aset yang dapat diamati dari luar. Cakupannya meliputi domain, akun media sosial, layanan publik, data yang terpublikasi, dan elemen merek.
- Monitor: Mengamati saluran digital eksternal secara berkelanjutan. Sinyal yang dicari berupa upaya peniruan identitas, registrasi domain yang menipu, kredensial yang bocor, atau indikator aktivitas ancaman baru.
- Mitigate: Menurunkan eksposur ketika organisasi menemukan risiko. Langkahnya dapat berupa peringatan kepada tim internal, pembaruan syarat autentikasi, penyesuaian cakupan pemantauan, hingga tindakan administratif untuk membatasi visibilitas materi sensitif.
- Manage: Menyempurnakan cakupan pemantauan serta memperbarui inventaris aset digital secara berkala. Evaluasi ulang postur risiko seiring perubahan di dalam internal organisasi.
Siklus empat tahap di atas berjalan tanpa henti untuk menjaga ketahanan sistem. Pendekatan berkelanjutan ini mempersempit ruang gerak penyerang di ruang digital publik.
Kendati demikian, DRP tidak menggantikan deteksi ancaman maupun respons terhadap insiden. Fungsinya untuk melengkapi kapabilitas internal dengan kesadaran situasional dari sisi luar.
Baca Juga: Ancaman AI terhadap Keamanan Data & Informasi Perusahaan
Contoh Penggunaan Digital Risk Protection untuk Keamanan Perusahaan
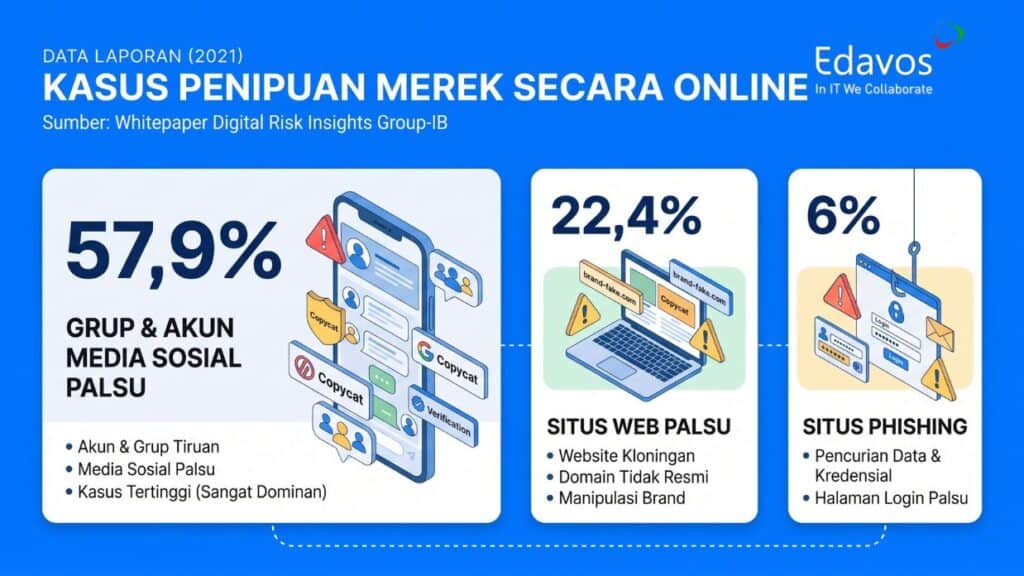
Menurut laporan whitepaper Digital Risk Insights Group-IB (2021), penipuan merek secara online paling banyak muncul pada grup dan akun media sosial palsu, yakni 57,9% dari total kasus.
Situs web palsu menempati posisi kedua dengan 22,4%, kemudian ada situs phishing sebesar 6% di peringkat ketiga.
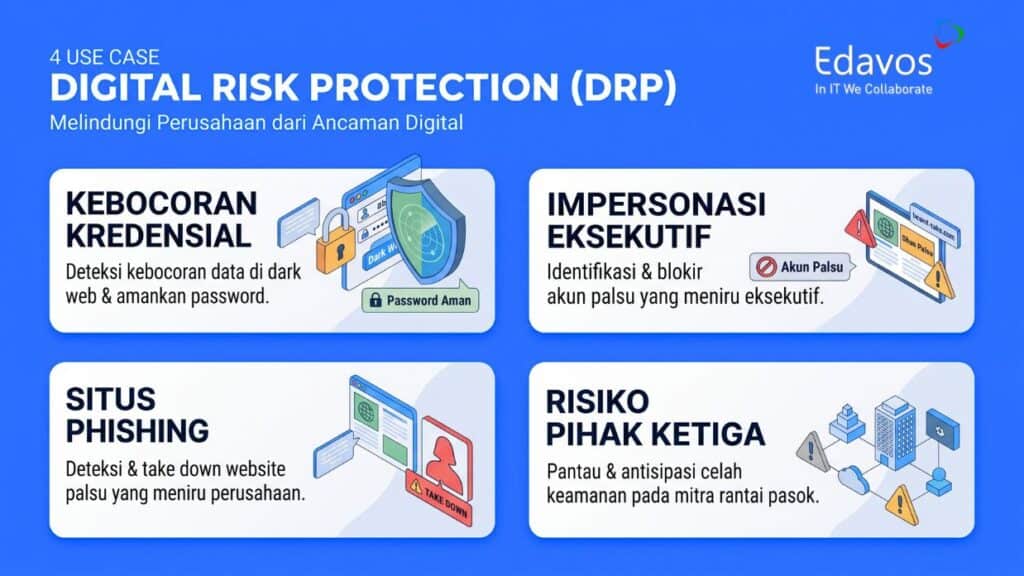
Untuk melindungi perusahaan dari kasus-kasus di atas, berikut beberapa contoh penerapan terbaik DRP dalam berbagai skenario ancaman:
- Deteksi kebocoran kredensial akun korporat yang beredar di dark web. Temuan dini memungkinkan pemaksaan penggantian password sebelum akun menjadi titik masuk, termasuk dalam kampanye serangan ransomware terhadap bisnis.
- Perlindungan aset digital VIP dari peniruan identitas eksekutif. DRP menjaga figur berprofil tinggi dari serangan terarah, impersonasi, maupun kebocoran data pribadi.
- Penindakan situs phishing yang meniru identitas perusahaan. Take down halaman palsu yang mengatasnamakan bisnis Anda menahan kerugian pelanggan sekaligus menjaga kepercayaan merek.
- Manajemen risiko digital pihak ketiga pada integrasi mitra rantai pasok. Eksposur aset mitra yang lemah dapat menjadi jalur masuk ke sistem Anda, sehingga visibilitasnya juga perlu dievaluasi secara berkala.
“Intinya, DRP memberikan wawasan kontekstual mengenai forum bawah tanah, menyoroti para aktor ancaman, taktik mereka, dan metode yang mereka pakai untuk menjalankan kampanye berbahaya.” — CrowdStrike, Cybersecurity 101
Baca Juga: Ancaman Cyber Security di Era Digital, 6 Jenis & Solusinya
Perbedaan Threat Intelligence dan DRP
Sebelumnya kami juga pernah membahas soal cyber threat intelligence (CTI). Pendekatan ini sering dianggap sama dengan DRP, padahal batas fungsinya jelas.
CloudSEK menjelaskan bahwa CTI berfokus pada analisis perilaku penyerang, sedangkan DRP menangani eksposur eksternal seperti kebocoran data dan infrastruktur phishing.
Perhatikan tabel perbedaan keduanya berikut ini:
| Parameter | Threat Intelligence | Digital Risk Protection |
|---|---|---|
| Fokus analisis | Perilaku, taktik, dan evolusi ancaman | Eksposur aset spesifik milik organisasi |
| Ruang pemantauan | Sistem dan lingkungan internal yang terkendali | Surface web, deep web, dan dark web |
| Keluaran utama | Pengayaan aturan SIEM, prioritas peringatan, threat hunting | Temuan eksposur untuk penindakan dan pengurangan risiko |
Meski berbeda, strategi keamanan modern menghubungkan kedua sudut pandang tersebut. Oleh karena itu, penerapan CTI sebaiknya berjalan berdampingan dengan pengawasan terhadap eksposur eksternal, bukan malah saling menggantikan.
Perkuat Pertahanan Aset Digital Perusahaan Anda Bersama Edavos
Adopsi layanan digital risk protection terpadu hanya efektif apabila Anda terlebih dahulu mengetahui celah nyata pada perimeter eksternal organisasi. Namun, mengamankan perimeter luar bisnis tentunya membutuhkan pengawasan yang berkesinambungan dan keahlian teknis yang mendalam.
Edavos, sebagai mitra Cisco dan berbekal pengalaman lebih dari 16 tahun, dapat membantu Anda memetakan kondisi tersebut melalui layanan security assessment komprehensif kami.
Segera evaluasi postur keamanan perusahaan Anda secara terukur, lalu susun program digital risk protection yang sesuai dengan skala bisnis. Hubungi tim Edavos untuk memulai audit keamanan aset digital perusahaan Anda!